Inventaire
La liste des applications PHP concernées, de leur version, de leur hébergement et de leur criticité.
 Espace client
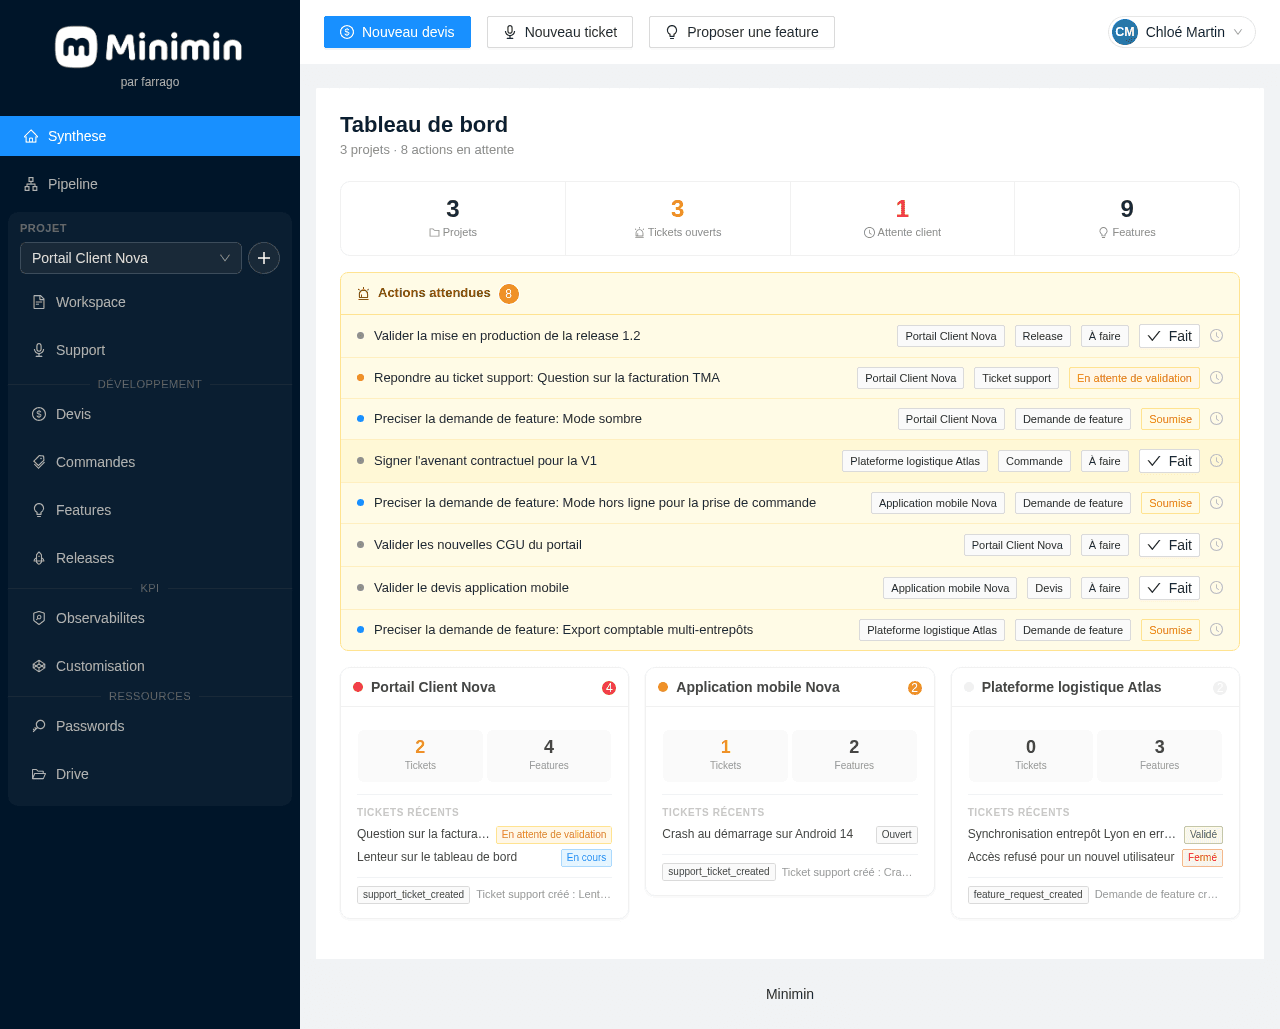
Un espace unique pour nos clients
Devis, support, releases, qualité de code : tout votre projet, visible en temps réel.
Découvrir MiniminFaille PHP2Shell · Offre d'urgence
Les failles PHP2Shell touchent le moteur PHP lui-même et sont déjà exploitées. Sous 48 h ouvrées, nous vérifions votre application et vous remettons une synthèse claire : ce qui est urgent, ce qui peut attendre et ce qui doit être migré.
100 % gratuit, sans engagement et sans accès à vos serveurs : nous évaluons l'obsolescence, l'exposition et le chemin de mise à niveau de votre application*.
* Farrago n'est pas un cabinet de test d'intrusion : cet audit ne constitue pas une certification de sécurité.
Le résultat attendu
La liste des applications PHP concernées, de leur version, de leur hébergement et de leur criticité.
Ce qui doit être corrigé immédiatement, ce qui peut être planifié et ce qui n'est pas concerné.
Pour chaque application : corriger, monter de version, migrer ou reconstruire, avec un ordre de grandeur de l'effort.
Un CTO qui vous explique la situation sans jargon et peut ensuite piloter les travaux.
Décider avant de reconstruire
La bonne réponse dépend de l'état réel de l'application et de ce qu'elle apporte à votre activité, pas de l'actualité du moment.
L'application est saine et la version de PHP est encore supportée : un correctif et un redémarrage suffisent.
L'application tourne sur une version ancienne mais son code est sain : montée de version planifiée, tests et mise en production contrôlée.
Le site ou l'application est trop dégradé pour être maintenu raisonnablement, par exemple un WordPress lent et surchargé d'extensions.
Parcours par plateforme
Nous adaptons la reprise à ce qui est réellement exportable : contenus, données, médias, règles métier, comptes et intégrations.
Reconstruire un site WordPress fragile sur une base rapide et maintenable, sans perdre son référencement.
Voir la migrationConfier les mises à jour, la surveillance et les correctifs de votre application à une équipe identifiée.
Voir la migrationUn interlocuteur technique pour arbitrer, prioriser et piloter vos applications.
Voir la migrationCe qu'il faut savoir
Les failles CVE-2026-109618 et CVE-2026-109619 sont dans PHP, pas dans une extension. Elles peuvent être exploitées sans authentification et le projet PHP a publié des correctifs d'urgence le 21 octobre 2026 pour les branches 8.2, 8.3, 8.4 et 8.5. Depuis le 24 octobre, des exploitations réussies sont documentées.
Toutes les versions 5.x, 7.x, 8.0 et 8.1 restent vulnérables et ne sont plus supportées. Le CERT-FR recommande d'isoler les systèmes concernés puis de migrer vers une version maintenue : c'est le cœur de notre audit gratuit.
La méthode Farrago
L'objectif n'est pas de réécrire à l'identique chaque détour historique. Nous sécurisons les usages essentiels, simplifions ce qui peut l'être et contrôlons la bascule.
Vous nous indiquez l'adresse de votre application et, si vous le savez, son hébergeur. Le chrono de 48 h démarre.
Un CTO vous appelle pour préciser le contexte : prestataire, hébergement, autres sites ou outils à ne pas oublier.
Nous identifions la version de PHP, le framework ou le CMS, l'hébergement et l'exposition, puis les comparons aux correctifs publiés.
Chaque point est classé : à corriger tout de suite, à planifier, ou sans risque immédiat.
Une synthèse écrite et un échange de 30 minutes : actions immédiates, questions à poser à votre hébergeur et plan à trois mois.
Si vous le souhaitez, nous pilotons les corrections, la migration ou la maintenance. Rien n'est imposé.
Réversibilité concrète
Le transfert est prévu dès l'architecture. La souveraineté dépend aussi des données, des comptes d'infrastructure et des services externes choisis.
Nos réalisations
Des applications que nous avons reprises, mises à niveau ou construites, et que nous faisons évoluer avec nos clients.
Direction technique, structuration de l'équipe et consolidation de plusieurs applications web.
Voir la réalisation
API, interfaces React, application mobile Flutter et chaîne de livraison continue.
Voir la réalisation
Automatisations métier, intégrations Gmail et Outlook, cloud et infrastructure reproductible.
Voir la réalisationQuestions fréquentes
Oui, à 100 %. Il est sans engagement et ne donne lieu à aucune facturation. Si des travaux sont nécessaires, nous vous remettons un devis, que vous restez libre de confier à qui vous voulez.
Parce que la faille est déjà exploitée : attendre plusieurs semaines n'a pas de sens. Le délai court en jours ouvrés à partir de votre demande. En période de forte affluence, nous traitons les demandes dans l'ordre d'arrivée et vous prévenons immédiatement si le délai ne peut pas être tenu.
L'audit gratuit en 48 h porte sur votre application principale. Nous repérons au passage les autres applications concernées et vous proposons, si besoin, un inventaire complet de votre parc.
Non. Nous évaluons l'obsolescence, les versions, l'hébergement et la trajectoire de mise à niveau. Pour un test d'intrusion ou une certification, nous vous orientons vers des cabinets spécialisés.
Pas dans un premier temps. Une première analyse repose sur l'adresse de l'application et les informations que vous connaissez. Un accès en lecture peut être discuté ensuite, si vous le souhaitez.
Oui, si votre site tourne sur un serveur PHP non corrigé. La faille est dans PHP, donc mettre à jour WordPress ne suffit pas : il faut que le serveur ou l'hébergeur applique le correctif PHP.
Ces versions ne sont plus supportées par le projet PHP. Des correctifs minimaux existent, mais la bonne trajectoire est généralement une montée de version planifiée. Nous évaluons l'effort pendant l'audit.
Pour PHP2Shell, oui. Mais le support de sécurité de PHP 8.2 s'arrête le 31 décembre 2026 : c'est le bon moment pour planifier la prochaine montée de version plutôt que de la subir lors de la prochaine alerte.